
Quanto mais o canal cresce, mais ele vira alvo. Golpistas sabem que um streamer tem contas com público, parcerias, dinheiro de doações e, muitas vezes, pressa. Segurança para streamers não é paranoia nem assunto só de canal grande: é um conjunto de hábitos simples que fecha as portas mais usadas por quem tenta invadir, enganar ou expor criadores.
A maioria dos casos que terminam em conta perdida ou live sequestrada não envolve hacker sofisticado. Envolve um e-mail de "patrocínio" com arquivo malicioso, uma DM com link de login falso, uma chave de stream que apareceu na tela ou uma senha repetida que vazou em outro site.
Este guia lista os golpes mais comuns, mostra como ativar 2FA nas plataformas, como proteger chave de stream, tokens e senhas, como reconhecer phishing, como reduzir a exposição pessoal e o que fazer se algo der errado.
Os golpes mais comuns contra criadores
Reconhecer o padrão é metade da defesa. Estes são os formatos que mais aparecem, e todos têm algo em comum: pressa, promessa boa demais e um pedido para clicar, baixar ou "confirmar".
Falso patrocínio — Como chega: E-mail de marca conhecida com "contrato" ou "brief" para baixar; O que querem: Instalar malware que rouba sessões e senhas
Falsa violação de conta — Como chega: Mensagem "sua conta será suspensa, confirme aqui"; O que querem: Capturar o login em página clonada
Verificação ou selo — Como chega: DM oferecendo verificação mediante formulário; O que querem: Senha, código 2FA ou pagamento
Doações e estornos — Como chega: Doação alta seguida de estorno ou chantagem; O que querem: Dinheiro e dados bancários
Mod, overlay ou pacote de emotes — Como chega: Arquivo enviado por "fã" ou "designer"; O que querem: Executável disfarçado
Troca de chip (SIM swap) — Como chega: Golpista convence a operadora a transferir seu número; O que querem: Receber seus códigos por SMS e redefinir senhas
Um detalhe que se repete: o golpe chega em um momento de euforia ou de medo. "A marca que eu sempre quis me chamou" ou "vou perder meu canal". Quando sentir uma dessas duas coisas, desacelere e confirme por outro canal antes de clicar.
Segurança para streamers começa pelo 2FA em todas as plataformas
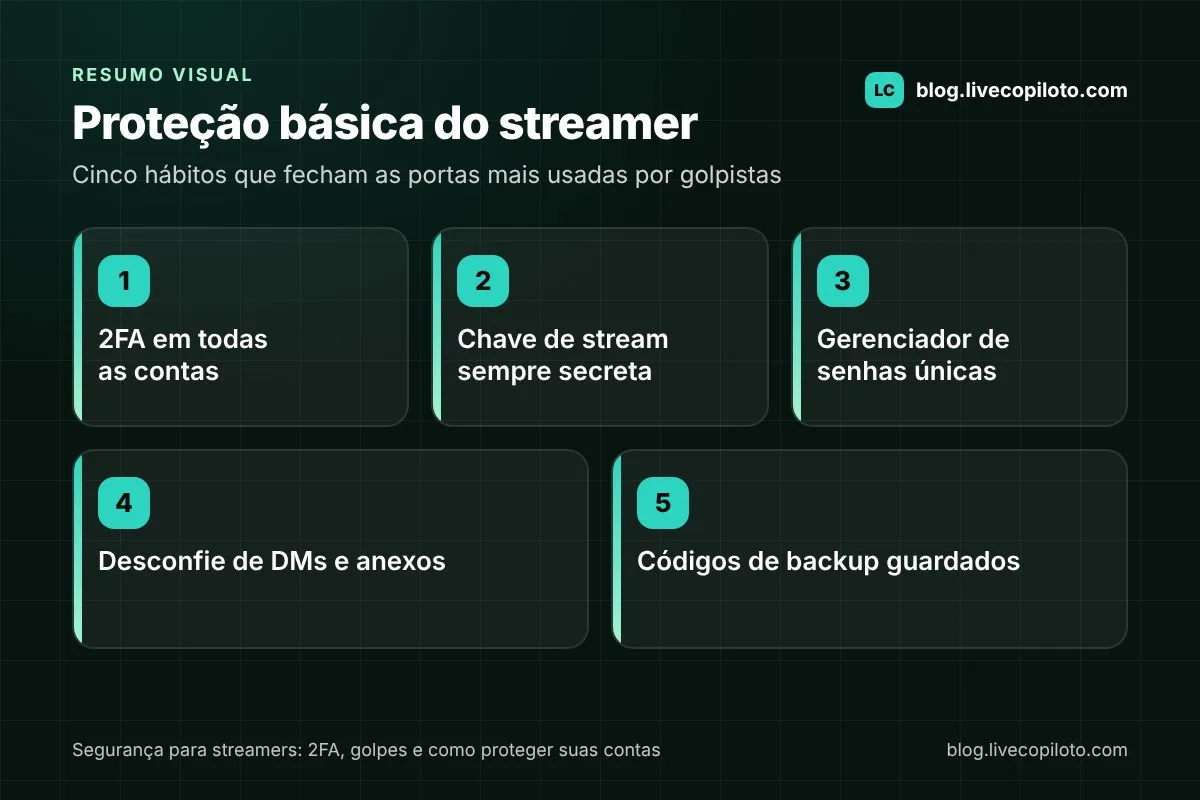
A autenticação de dois fatores (2FA) exige um segundo código, além da senha, para entrar na conta. Com ela ativa, uma senha vazada deixa de ser suficiente para invadir. É a medida de maior impacto que você pode tomar hoje, e leva minutos por conta.
Onde ativar (lista mínima)
E-mail principal (é a chave de recuperação de todo o resto).
Google/YouTube, Twitch, TikTok, Instagram e Facebook, Kwai e X.
Discord, Steam e demais plataformas de jogos.
Plataformas de doação, pagamento e banco.
Gerenciador de senhas, registro de domínio e hospedagem do site.
Qual método escolher
Prefira aplicativo autenticador (códigos gerados no celular) ou chave física de segurança. O SMS é melhor do que nada, mas é vulnerável à troca de chip. O guia sobre autenticação de dois fatores explica as diferenças entre os métodos e como configurar cada um com calma.
Ao ativar, a plataforma entrega códigos de backup. Guarde-os fora do celular (impressos ou no gerenciador de senhas), porque são eles que salvam sua conta se o aparelho for perdido ou roubado. E revise, a cada poucos meses, os dispositivos e sessões conectados em cada conta, encerrando os que não reconhece.
Chave de stream, tokens e senhas
A chave de stream é a senha da sua transmissão: quem tem a chave transmite no seu canal, para o seu público, sem precisar da sua conta. Ela aparece nas configurações do OBS e no painel da plataforma, e vaza de um jeito muito comum: você mostra a tela de configurações durante a live.
Nunca mostre a tela de configurações do OBS ao vivo. Se mostrou, redefina a chave logo depois. Nosso guia de como configurar o OBS para live mostra onde ela fica.
Redefina a chave sempre que suspeitar de vazamento e quando trocar de computador ou de equipe.
Prefira conectar pela conta em vez de colar a chave, quando a plataforma e o software permitirem.
Quem transmite em várias plataformas tem várias chaves; organize-as no gerenciador de senhas, nunca em arquivo de texto na área de trabalho. O artigo sobre live em várias plataformas ao mesmo tempo fala desse cenário.
Tokens de bots, overlays e integrações
Bots de chat, alertas de doação, overlays e painéis usam tokens de acesso, tão sensíveis quanto a senha. Se você ou alguém da equipe programa essas integrações, o token nunca vai no código nem em prints: fica em variáveis de ambiente ou em um cofre de segredos. O guia sobre como proteger tokens e senhas com variáveis de ambiente e cofres mostra o caminho certo.
// Leia o token da variável de ambiente, nunca de um valor fixo no código
// (o arquivo .env fica fora do versionamento e fora da tela da live)
const token = process.env.TWITCH_TOKEN;
if (!token) throw new Error("TWITCH_TOKEN não configurado");
Ao conectar ferramentas de terceiros (bots, overlays, painéis de chat como o Live Copiloto), prefira o fluxo de autorização oficial da plataforma, que não pede sua senha e permite revogar o acesso depois. Revise a lista de aplicativos conectados em cada conta de tempos em tempos e remova o que não usa mais.
Senhas: uma por conta, e um gerenciador
Senha repetida é o elo mais fraco: um vazamento em um fórum qualquer vira tentativa de login em todas as suas contas. Um gerenciador de senhas cria e guarda senhas únicas e longas, preenche sozinho e ainda avisa quando algo vaza. Só a senha mestra e a do e-mail principal precisam estar na sua cabeça.
Phishing por e-mail e DM: como reconhecer
Phishing é a mensagem que se passa por alguém confiável para fazer você entregar senha, código ou acesso. Para streamers, ele chega principalmente por e-mail de "parceria" e por DM no Instagram, Discord, X e no próprio chat.
Sinais de alerta
Domínio do remetente parecido, mas não igual, ao da marca ou da plataforma.
Pressa: "responda hoje", "últimas vagas", "sua conta será excluída em 24h".
Pedido de senha, código 2FA ou de "confirmar login" por link.
Anexos executáveis disfarçados: "contrato.pdf.exe", ".scr", ".zip" com programa dentro.
Link encurtado ou que leva a uma página de login fora do domínio oficial.
Marca grande falando por e-mail genérico ou por DM de perfil recém-criado.
Hábitos que fecham a porta
Nunca faça login por link recebido. Abra o site digitando o endereço ou pelo app.
Mostre as extensões de arquivo no sistema e desconfie de qualquer executável.
Proposta de patrocínio? Procure o contato oficial da marca e confirme por lá.
Plataforma nunca pede senha ou código por mensagem. Nunca.
Se precisar mesmo abrir um anexo suspeito, use um visualizador online ou uma máquina separada.
Doxxing e privacidade: o que não mostrar
Doxxing é a exposição de dados pessoais (endereço, nome completo, telefone, rotina) por quem quer intimidar. Boa parte do que um agressor usa não vem de invasão, e sim do que o próprio criador mostrou sem perceber.
Na tela: janelas com vista reconhecível, correspondência, placas de carro, documentos, crachás, telas com e-mail aberto.
No áudio: nome de familiares, escola dos filhos, bairro, horários fixos de sair de casa.
Nos cadastros: domínio do site sem proteção de privacidade; chave Pix com CPF ou telefone exibida na live (prefira chave aleatória ou um intermediário de doações).
Nas entregas: recebimentos de fãs e marcas em caixa postal ou endereço comercial, nunca na sua casa.
Nos perfis: conta pessoal separada da conta de criador, com localização e marcações desativadas.
Se você faz lives de rua ou em eventos, evite mostrar em tempo real o lugar exato onde está; avisar só depois de sair já reduz muito o risco. E combine com a família o que pode e o que não pode aparecer.
Plano de recuperação: se der errado
Mesmo com tudo certo, algo pode falhar. Quem tem um plano recupera em horas; quem não tem, perde dias e, às vezes, o canal. Escreva o plano enquanto está tudo calmo.
Antes do problema
Lista de todas as contas, com o e-mail e o número de recuperação de cada uma, atualizada.
Códigos de backup do 2FA guardados fora do celular.
Caminho de suporte de cada plataforma salvo, com o formulário para reportar conta invadida.
Uma pessoa de confiança que sabe onde está o plano e pode avisar o público se você não puder.
Se a conta for invadida
Troque a senha do e-mail principal primeiro, de um dispositivo limpo, e encerre todas as sessões.
Recupere a conta invadida pelo fluxo oficial e reative o 2FA com um novo método.
Redefina chaves de stream e tokens e revogue aplicativos conectados.
Avise o público pelos canais que ainda controla: golpistas usam contas invadidas para enganar os seguidores.
Verifique o computador com antivírus atualizado; se havia malware, trocar senhas antes de limpar a máquina não adianta.
Registre o ocorrido (prints, datas, mensagens) para o suporte e, se houver prejuízo, para um boletim de ocorrência.
Perguntas frequentes
Qual é a primeira medida de segurança para streamers que ainda não fazem nada?
Ative o 2FA no e-mail principal e nas plataformas em que transmite, usando aplicativo autenticador, e guarde os códigos de backup. Em seguida, instale um gerenciador de senhas e troque as senhas repetidas. Esses dois passos resolvem a maior parte do risco.
Minha chave de stream apareceu na live. E agora?
Redefina a chave imediatamente no painel da plataforma e atualize o OBS. Quem copiou a chave antiga perde o acesso na hora. Depois, revise suas cenas para que a janela de configurações nunca mais seja capturada.
2FA por SMS é suficiente?
É melhor do que nada, mas o SMS pode ser interceptado pela troca de chip e por golpes na operadora. Sempre que a plataforma permitir, prefira aplicativo autenticador ou chave física, e deixe o SMS só como alternativa.
Como saber se um e-mail de patrocínio é verdadeiro?
Verifique o domínio do remetente letra por letra, procure o contato oficial da marca no site dela e confirme por lá. Marcas reais não mandam contrato em arquivo executável nem exigem resposta em horas. Na dúvida, não baixe nada.
Preciso de antivírus se tomo cuidado?
Sim. O antivírus do próprio sistema, atualizado, já ajuda contra arquivos maliciosos que passam pelo seu filtro. Combine com o hábito de não executar arquivos recebidos por e-mail ou DM e de manter sistema e OBS atualizados.
Próximos passos
Separe uma hora esta semana: ative o 2FA nas contas da lista mínima, guarde os códigos de backup, instale um gerenciador de senhas e redefina sua chave de stream. Depois, escreva o plano de recuperação em uma página e mostre para alguém de confiança. Segurança para streamers é isso: pouco esforço, feito uma vez, para não virar emergência depois.
E, para quem usa ferramentas que acompanham o chat, a mesma regra vale: conecte pelo fluxo oficial e revise os acessos. Se quiser ver como isso funciona em um painel que sugere respostas e deixa a decisão com você, conheça o Live Copiloto.